
医疗巨头Epic暂停产品开发,紧急修复威胁3.2亿患者数据的安全漏洞
紧急叫停:Epic全力应对网络安全危机
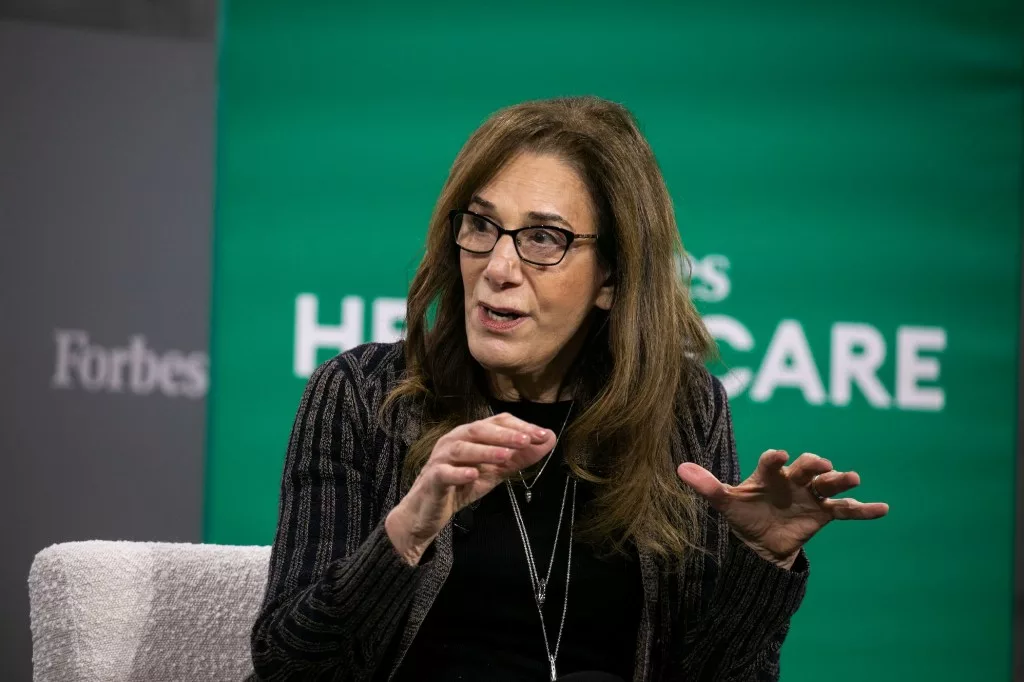
美国医疗软件巨头Epic公司近日宣布,将暂停绝大部分产品研发工作,全力投入到系统安全防护中。该公司旗下MyChart软件被全美数千家医院和诊所广泛使用,用于管理患者医疗数据。
创始人兼首席执行官Judy Faulkner上月在接受采访时表示,此次暂停预计将持续六周时间,期间公司将集中精力”加固”产品安全防线。这一决定源于Anthropic公司部署的先进网络安全智能体Mythos在测试中发现的严重安全漏洞。
漏洞威胁:患者数据面临严峻风险
虽然Epic尚未公开漏洞的具体性质,但首席安全官Stirling Martin向媒体透露,部分客户部署的MyChart系统存在隐患,外部人员可能绕过软件日志系统直接访问患者病历记录。
Martin指出,该AI模型虽未确认漏洞是否可被用于篡改患者记录而不留痕迹,但这一风险已足够严重,必须立即采取修复措施。
覆盖广泛:3.2亿患者数据悬于一线
MyChart是美国使用最广泛的电子健康档案平台之一,覆盖了全美超过3.2亿患者记录。Epic方面强调,公司本身并不直接访问客户的医疗数据,数据管理责任由各医疗机构承担。然而,这一未知漏洞可能使分布在全国各地的MyChart系统同时面临风险,黑客或有能力大规模窃取其中存储的患者信息。
行业困境:医疗数据泄露事件频发
为防范黑客在网上公开敏感医疗信息,医疗机构往往被迫支付赎金,这使得医疗数据成为网络犯罪的”重灾区”。近年来,此类事件屡见不鲜:
- 2024年,保险巨头联合健康旗下Change Healthcare遭遇勒索软件攻击,超过1.92亿美国人的健康数据被盗,该公司曾两次向黑客支付赎金以换取数据不被公开
- 今年8月,电子健康数据存储巨头CareCloud确认370万患者医疗记录在数据泄露中被盗
- 制药分销商McKesson遭黑客入侵,数百万行患者数据失窃
- 总部位于英国的医疗健康公司Craneware亦发生大规模数据泄露,其软件在北美洲多家医院和药房广泛应用
- 截至目前,2026年规模最大的医疗相关数据泄露事件为牙科保险公司DentaQuest事件,影响约1500万人
AI双刃剑:安全防御与攻击升级
企业主动暂停产品开发以修复安全漏洞的情况实属罕见。然而,随着能够迅速发现和利用安全漏洞的AI工具不断涌现,业界担忧攻击者窃取数据的手段正变得更加高效和隐蔽,网络安全形势日趋严峻。
关注微信号:智享开源 ,及时了解更新信息。

 公众号:智享开源
还没有任何评论,你来说两句吧!