
朝鲜黑客利用招聘骗局入侵币安,盗取创纪录63亿美元
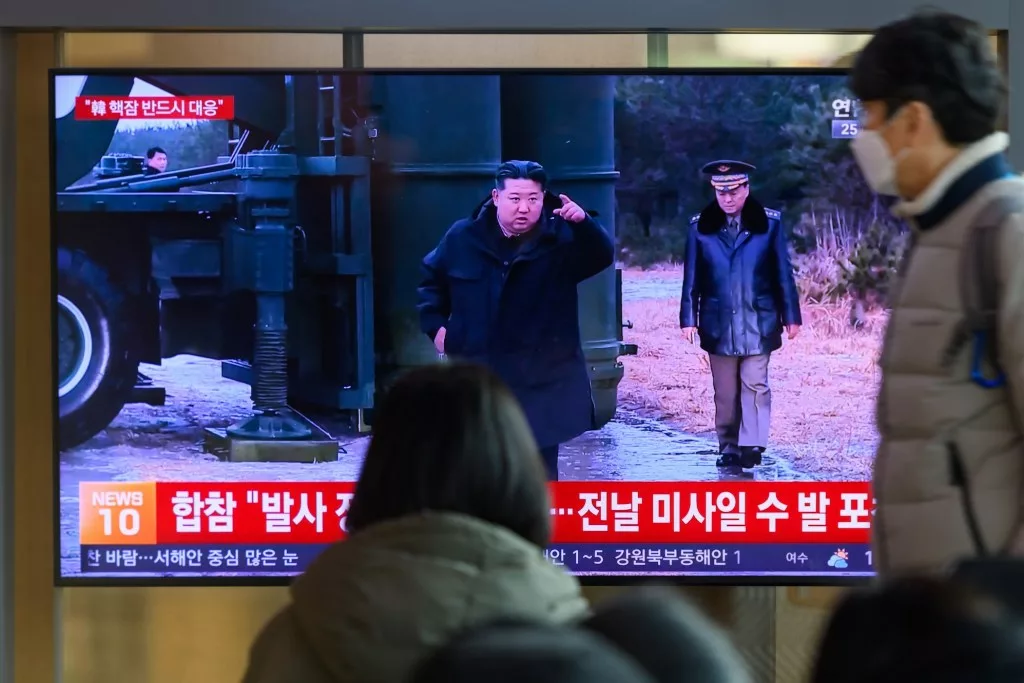
朝鲜黑客以虚假招聘为手段重创币安
加密货币交易所币安近日披露,朝鲜黑客团伙通过伪装成招聘人员的身份,利用数月时间的精心策划,诱导一名员工在其工作电脑上安装了恶意程序,最终窃取了价值高达63亿美元的加密货币,创下史上最大规模加密资产盗窃案。
攻击手段:社会工程学的精准运用
据币安发布的声明,攻击者事先在社交媒体上创建虚假个人资料,随后以招聘方身份联系该公司负责钱包系统的软件工程师。该工程师经历了两次所谓”面试”后,被要求下载一个看似正常的编码测试文件。然而,该文件内隐藏着恶意代码,成功入侵了其公司配发的笔记本电脑。
- 黑客利用假身份长期潜伏,耐心渗透企业网络
- 通过招聘流程获取目标员工信任
- 以编码任务为幌子植入恶意软件
权限扩散:从单点突破到全面失控
一旦获得初始立足点,攻击者便利用内部工具接管了钱包团队另外两名工程师的工作电脑。其中一名工程师曾在数月前的搜索引擎结果中误装了带有密码窃取功能的恶意应用。尽管币安已更换了该工程师的设备,但黑客仍利用其已窃取的凭证入侵了第三位工程师的电脑——这位工程师的权限足以控制价值数十亿美元的加密资产系统。
官方定性与历史背景
美国联邦调查局及区块链调查机构已将此次袭击归咎于朝鲜。近年来,朝鲜多次被指控通过网络盗窃加密货币来为其受到国际制裁的核武器计划筹措资金。
安全研究人员多年来一直警告,朝鲜黑客团伙惯于伪装成风险投资家、投资者和招聘人员,利用窃取的真实身份信息向企业员工实施社会工程学攻击,诱使其开放系统访问权限。这类攻击在加密行业内已广为人知,美国政府及网络安全巨头近年也多次发布相关预警。
攻击规模与行业影响
据币安披露,公司此前已遭遇至少57起疑似来自朝鲜的攻击,凸显了国家背景行为体对加密货币行业构成的持续威胁。有数据显示,去年美国科技公司遭遇的网络入侵事件中,约有一半可归因于朝鲜黑客,其伪装身份包括远程IT工作人员和虚假招聘方。
企业责任与后续应对
币安表示此次事件”本不应发生”,并已在被盗后加强网络安保措施。尽管攻击暴露了朝鲜黑客利用就业诱惑等手段获取系统访问权限的惯用手法,但归根结底,企业有责任确保其系统无法运行未经授权或不可信的第三方软件。
币安已聘请网络安全专家对事件进行全面审查,并部署新的安全防护措施以防止类似事件再次发生。不过,关于如何防止员工电脑运行恶意代码、以及是否在攻击前进行过第三方网络安全审计等问题,币安方面未作公开回应。
此次盗窃案仍是全球历史上规模最大的加密货币失窃事件,再度敲响行业安全警钟。
关注微信号:智享开源 ,及时了解更新信息。


 公众号:智享开源
还没有任何评论,你来说两句吧!