
欧洲超市冷柜再遭网络攻击,数十家门店食品大量变质
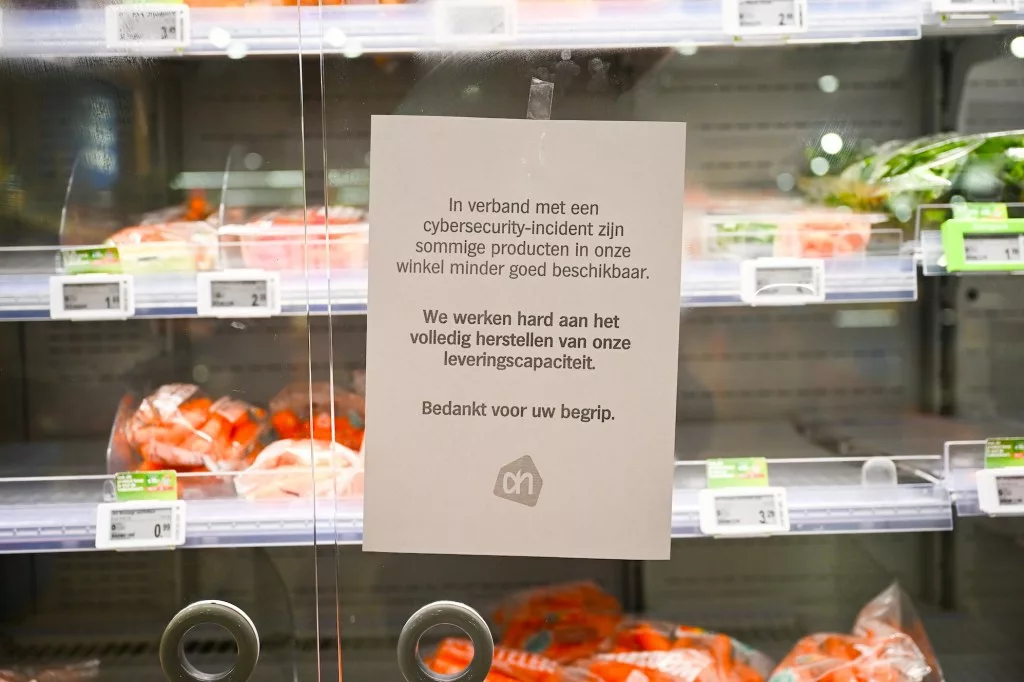
第二波攻击席卷欧洲超市冷藏设备
近日,欧洲多国超市冷藏设备遭遇新一轮网络攻击,疑似第二次针对冷链系统的恶意入侵。比利时、爱尔兰、卢森堡及瑞典等国的数十家零售门店受到影响,冷藏柜温度异常升高,导致大量食品腐败变质。
超市业巨头Ahold Delhaize与Colruyt已确认在夜间遭到黑客入侵。据路透社报道,一家负责运营Delhaize系统的比利时企业透露,攻击者篡改了制冷设备的运行参数,将设置切换至除霜模式,直接造成商品损失惨重。
供应链安全漏洞引发广泛关注
此次事件并非孤立案例。上个月,法国曾发生类似的冷柜被黑事件,黑客通过刻意调高设备温度,导致数百家超市的冷藏食品腐坏。安全研究员指出,攻击源头指向丹麦企业Danfoss生产的联网型冷藏控制器,而该公司已不再为该设备提供安全补丁更新。
事实上,网络安全公司Claroty早在今年8月便发出警示,明确指出此类冷藏设备存在远程入侵和宕机风险,呼吁相关运营方及时采取防护措施,但仍有大量门店未能有效响应。
网络攻击的现实代价不断显现
这些针对冷冻设备的网络入侵事件揭示了一个严峻现实:网络攻击已不再局限于数字层面,其破坏力可直接延伸至实体供应链。2025年,美国食品分销巨头UNFI曾遭受重大网络攻击,导致全美各地超市和杂货店出现食品短缺、货架空置的局面,充分说明了食品安全链条中网络安全环节的重要性。
国际攻击溯源持续升温
与此同时,美国国防部官员正在调查伊朗支持的攻击组织是否涉入针对美军基地冷藏设备的入侵事件。值得关注的是,今年早些时候,伊朗黑客还被指控对美国多个水务供应商发起了网络攻击,表明潜在威胁已从零售领域扩展至关键基础设施。
- 攻击范围:比利时、爱尔兰、卢森堡、瑞典等欧洲多国数十家门店受影响
- 攻击手段:黑客远程篡改冷柜设置,切换至除霜模式导致温度失控
- 设备隐患:丹麦Danfoss公司生产的联网冷藏控制器已停止安全更新
- 行业预警:Claroty安全公司曾在今年8月明确提示相关漏洞风险
- 前车之鉴:2025年美国UNFI遭遇网络攻击,引发全国范围内食品短缺
随着物联网设备在零售和工业领域的广泛应用,如何筑牢供应链网络安全防线,已成为各国企业亟待解决的共同课题。仅靠事后补救远远不够,事前预防与持续监控才是应对日益复杂网络威胁的根本之道。
关注微信号:智享开源 ,及时了解更新信息。

 公众号:智享开源
还没有任何评论,你来说两句吧!